Ur AI、SOC 2 Type 2(情報セキュリティ統制の第三者検証)を完了し、GDPR(EU一般データ保護規則)対応プログラムを整備
2026年1月に取得したISO 27001:2022認証と合わせ、セキュリティと個人データ保護に関する三つの枠組みがそろいました。本記事では、それぞれが示すこととその限界、AIベンダーの信頼性を確認する際のポイントを解説します。
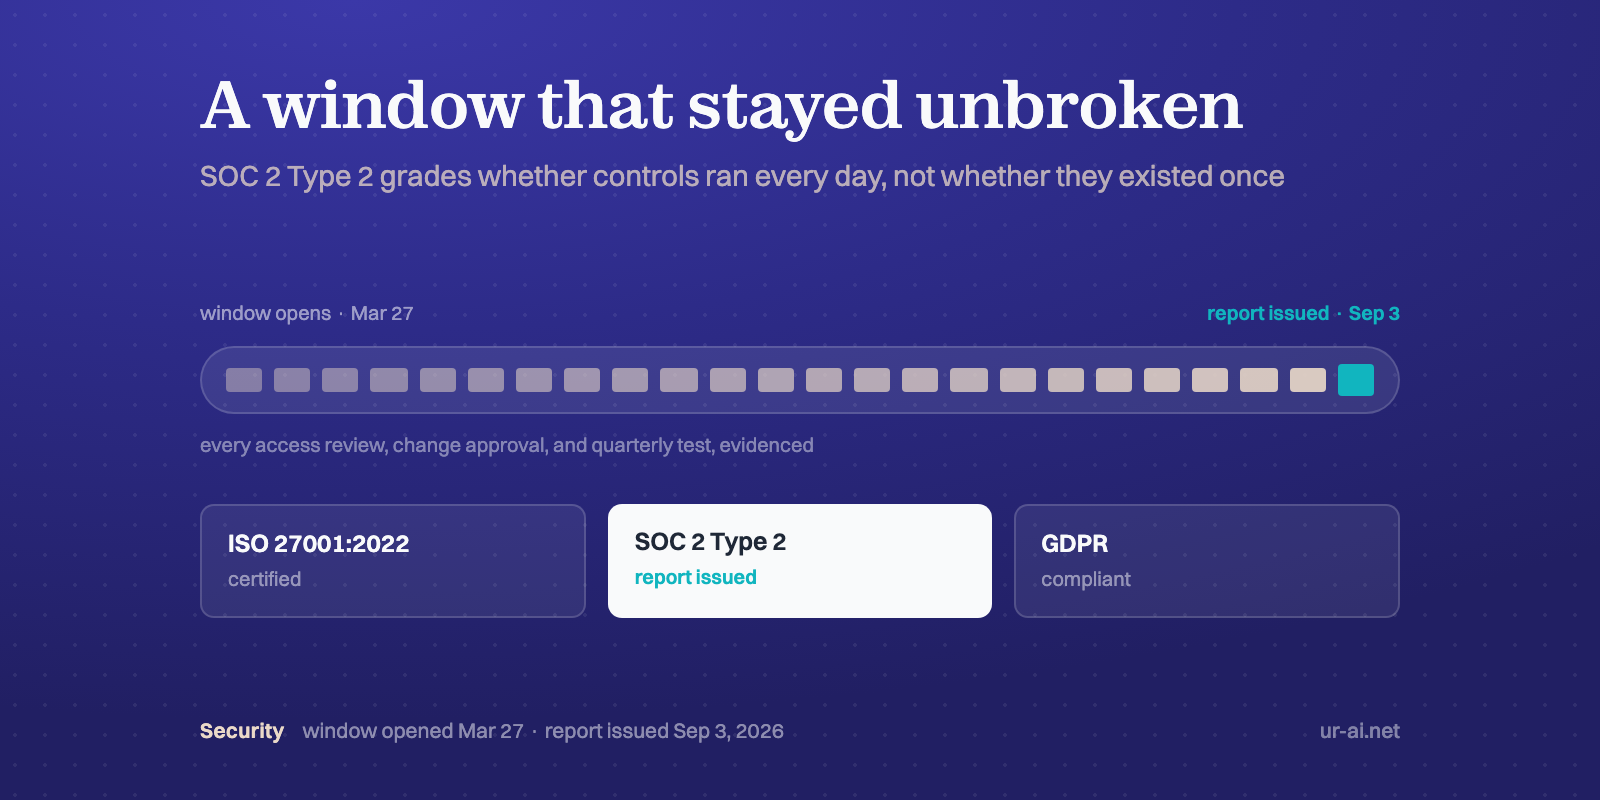
2026年9月3日、Ur AIはSOC 2 Type 2の第三者検証を終え、GDPR対応プログラムを完了しました。2026年1月に取得したISO 27001:2022認証と合わせ、企業のお客様は、当社のセキュリティと個人データ保護について、次の3点を個別に確認できるようになりました。
具体的には、認証を受けた情報セキュリティマネジメントシステムを運用していること、一時点だけでなく数か月にわたり統制の有効性について独立した検証を受けたこと、そして公開済みのポリシーに基づいて個人データを取り扱っていることです。
SOC 2 Type 2報告書とISO 27001:2022認証書は、 trust.ur-ai.net から閲覧を申請できます。同じページでは、継続的に監視している75件の統制の状況と、顧客データを取り扱うすべてのサブプロセッサーも公開しています。
SOC 2 Type 2に向けた準備は2月に始まりました。3月27日からは、セキュリティのルールが実際に守られているかを継続して確認する期間に入りました。アクセス権限の確認、システム変更の承認、退職時の対応、四半期ごとのテストなどについて、実施した記録をその都度残す必要がありました。
こうした記録を後からまとめて作ることはできません。決められたルールに沿って運用し、その記録を半年間途切れずに残し続けることが、SOC 2 Type 2の難しさです。
SOC 2 Type 2で確認できること、できないこと
SOC 2で発行されるのは「認証書」ではなく、第三者による「保証報告書」です。資格を持つ公認会計士事務所が、AICPAのトラストサービス規準に基づいて検証を行います。この規準は、セキュリティ、可用性、処理のインテグリティ(正確性・完全性)、機密保持、プライバシーの5分野で構成されています。
SOC 2の公式な認証バッジが発行されるわけではありません。確認すべきなのは、バッジではなく報告書です。
Type 1とType 2の違いは、検証する期間にあります。Type 1では、特定の時点で統制が適切に設計されていたかを確認します。Type 2では、同じ統制が一定期間、通常は6か月から12か月にわたって有効に運用されていたかまで確認します。
例えば、3月には適切に運用されていた統制が、6月には実施されなくなっていた場合、その統制は期間を通じて有効に運用されていたとは評価されません。こうした問題は「例外事項」として報告書に記載され、報告書を受け取った顧客が確認できます。
Type 1が確認するのは「仕組みが適切に作られているか」です。Type 2では、さらに「その仕組みが継続して運用されているか」まで確認します。
どの統制やカテゴリーを検証対象に含めるかは、検証を受ける会社が設定します。ベンダーがその範囲を自ら詳しく説明するとは限りません。そのため、同じSOC 2報告書でも、対象範囲や検証内容が大きく異なる場合があります。
報告書の内容を判断する際は、次の四点を確認する必要があります。対象となったトラストサービス・カテゴリー、検証期間の長さ、監査人が記載した例外事項、そして検証範囲から除外された外部委託先です。Webサイトに掲載されたロゴだけでは、これらの情報は分かりません。報告書そのものを確認してください。
三つの枠組みが、それぞれ示すこと
| 枠組み | 位置づけ | 発行主体 | 何を示すか |
|---|---|---|---|
| ISO/IEC 27001:2022 | 情報セキュリティマネジメントシステムの認証 | 認定を受けた認証機関(当社はビューローベリタスジャパン) | セキュリティの管理体制が文書化され、定期的な審査を受けていること |
| SOC 2 Type 1 | 保証報告書 | 公認会計士事務所 | 特定の一時点において統制が適切に設計されていたこと |
| SOC 2 Type 2 | 保証報告書 | 公認会計士事務所 | 定められた検証対象期間を通じて統制が有効に運用されていたこと |
| GDPR | EUの個人データ保護に関する法規制 | 法令のため該当なし | 個人データ保護に必要な方針・手続き・記録を整備し、運用していること |
この三つは代替関係ではなく、補完関係にあります。ISO 27001は管理体制を示し、SOC 2 Type 2はその運用実績を示し、GDPRは個人データの取り扱いそのものを規律します。
文書を扱うAIにとって、GDPR対応とは何か
GDPRは、EUにおける個人データの取り扱いを定めた法規制です。第42条に基づく任意の認証制度は存在しますが、企業のGDPR対応全体を一律に保証する単一の認証書があるわけではありません。対応状況は、企業が必要な義務を果たし、その記録を示すことで確認されます。そのため、ベンダーが「GDPR対応」を掲げている場合は、関連するポリシーや運用記録、再委託先(サブプロセッサー)の一覧を確認する必要があります。
実務上、特に重要なのは次の3つの条文です。第32条は、暗号化、機密性と可用性の継続的な確保、インシデント発生後の復旧、対策が実際に機能しているかの定期的な検証など、適切な技術的・組織的対策を求めています。
第28条は、データ処理者に課される義務を定めています。処理者は文書化された指示に従い、サブプロセッサーを利用する前に承認を得なければなりません。また、同じ義務をサブプロセッサーにも課し、サブプロセッサーが義務を果たさなかった場合には、処理者が責任を負います。第83条は、違反した場合の制裁金の上限を、2,000万ユーロまたは全世界の年間売上高の4%のうち、いずれか高い金額と定めています。
欧州委員会は、日本について十分性認定を採択しています。これにより、EEAから日本への個人データの移転は、原則として追加の移転保護措置なしに行えます。東京に本社を置く当社が、文書化されたGDPR対応プログラムを備えることで、欧州の取引先と個人データをやり取りする際に必要な手続きや交渉を減らせます。
文書解析AIは、アップロードされたファイルに含まれる情報を処理します。建設工事の提出・承認書類には氏名や有資格者の印があり、物流の運送書類にはドライバーの情報、小売業の取引基本契約書には署名者の情報が含まれます。人事関連のフォルダは、そのほぼすべてが個人データです。
そのため、「この業務では個人データを扱わない」と事前に決めることはできません。第32条が求める対策を、プロダクトの標準的な設計として組み込む必要があります。具体的には、顧客データを保存する際の暗号化、公開ネットワークを通じた通信の暗号化、特権アクセスを業務上必要な範囲に限定すること、そして利用終了時に顧客データを確実に削除することです。
文書解析システムが個人データを一切扱わないと約束することはできません。できるのは、常に個人データを扱う可能性があることを前提に設計することです。
今回の対応で実際に行ったこと
当社はVantaを利用し、統制の運用状況を継続的に監視しています。そのため、当社のトラストセンターでは、過去の状況をまとめたPDFだけでなく、統制の最新状況を確認できます。現在、75件の統制を5つの領域に分けて監視しています。
監視対象の75件の統制(領域別)
| 統制領域 | 件数 | 例 |
|---|---|---|
| 社内セキュリティ管理 | 35 | 変更管理、SDLC(ソフトウェア開発ライフサイクル)、構成管理、事業継続テスト、取締役会による監督 |
| インフラセキュリティ | 21 | 本番環境での個別アカウントによる認証、データベースとファイアウォールへのアクセス制限、退職時のアクセス権削除 |
| 組織セキュリティ | 11 | バックグラウンドチェック、秘密保持契約、セキュリティ教育、パスワードポリシー |
| プロダクトセキュリティ | 5 | 保存時と通信時の暗号化、脆弱性の監視、年次の侵入テスト(ペネトレーションテスト) |
| データとプライバシー | 3 | データの分類、保管と廃棄、利用終了時の顧客データ削除 |
すべての統制の最新状況は、 trust.ur-ai.net で公開しています。
各統制の運用を支えるのが、文書化されたポリシーです。当社は、情報セキュリティ、アクセス制御、暗号化、データ管理、GDPRコンプライアンス、GDPRインシデント対応、事業継続・災害復旧、プライバシーに関する8つのポリシーを作成し、承認・公開しました。
これらのポリシーは、ファイルとして存在するだけでは意味がありません。例えばアクセス制御では、アクセス権限の定期確認や退職時のチェックリストを、定められたSLA内に完了する必要があります。事業継続についても、計画を毎年更新するだけでなく、実際にテストすることが必要です。具体的には、次の取り組みを行っています。
- 全従業員が、入社後30日以内、その後は少なくとも年1回、セキュリティ教育を受講する
- 従業員のバックグラウンドチェックと秘密保持契約の締結を行い、業務委託先にも行動規範を適用する
- 本番環境への変更は、リリース前に承認を得たうえで、文書化・テスト・レビューを完了する
- 本番システム、データベース、ファイアウォール、デプロイ権限へのアクセスを業務上必要な範囲に限定し、退職時にはSLA内で権限を削除する
- 少なくとも年1回ペネトレーションテストを実施し、合意したSLAに沿って問題の改善状況を追跡する
- 事業継続・災害復旧計画を維持するだけでなく、実際にテストする
- 年1回、統制の自己評価を行い、サイバーセキュリティとプライバシーに関するリスクを取締役会へ報告する
- クラウド基盤、バージョン管理、モデル提供事業者など、9社のサブプロセッサーを評価し、その一覧を公開する
セキュリティのルールや仕組みを作ること自体は、それほど難しくありません。難しいのは、プロダクトのリリース、チームの拡大、インフラの変更が続くなかで、それらを数か月にわたって継続して運用することです。コンプライアンス対応とプロダクト開発のどちらを優先するか、判断を迫られる時期もありました。その際は、コンプライアンスを優先しました。
一般的なソフトウェア以上に、AIベンダーの管理体制が重要な理由
多くの業務システムが扱うのは、すでに項目や形式が整理されたデータです。例えば、顧客情報の1レコード、注文データ、問い合わせチケットなどです。一方、ドキュメントAIは、事前に分類・確認されていないファイルを取り込み、その内容をAIモデルへ渡します。
そのため、AIベンダーに確認すべき内容も変わります。まず確認すべきなのは、どのサブプロセッサーがファイルを処理するのかです。
- 自社の文書は、利用するモデル提供事業者も含め、モデルの学習に使われないか。回答を書面で取得し、公開されているサブプロセッサー一覧と照合します。
- どのサブプロセッサーがデータを処理し、どこで運用しているか。サブプロセッサー一覧を開示できないベンダーは、欧州の取引先に対してGDPR第28条の要件を満たせません。
- サービスの利用終了時に何が削除され、削除をどのように確認できるか。利用終了時の削除は、個別の問い合わせ対応ではなく、継続的に監視される統制として運用されるべきです。
- バッジではなく、SOC 2報告書そのものを受け取れるか。バッジは画像にすぎません。対象範囲、検証期間、例外事項を確認できるのは報告書です。
現在確認できる情報
当社のトラストセンター(trust.ur-ai.net)では、取得済みの認証と、対応しているセキュリティ・データ保護の枠組み、75件すべての統制の最新状況、データ保護に関する8つのポリシー、利用しているすべてのサブプロセッサーを公開しています。ISO 27001:2022認証書とSOC 2 Type 2報告書も、同じページから閲覧を申請できます。
これらの統制は、当社が従来から掲げてきたプロダクト方針とも一致しています。文書解析エンジンのNebulaは、テナントごとにデータを分離し、顧客ごとに発行したAPIキーで認証します。また、処理ごとの監査履歴を記録し、顧客文書をモデルの学習には使用しません。
Nebula上に構築されたSpecterは、すべての所見を根拠となる原典ページに紐づけています。これにより、レビュー担当者は結論をそのまま信じるのではなく、根拠をたどって確認できます。コンプライアンスの枠組みは、ベンダーが適切な管理体制を継続して運用していることを示します。出力の根拠を追跡できることは、建設会社の担当チーム、物流事業者、投資委員会が、数か月後にその判断を説明できるかどうかを左右します。
認証や保証報告書は、ベンダーが文書を適切に扱うための管理体制を備えていることを示します。トレーサビリティは、その文書をもとに下した判断を、後から説明できるかどうかを左右します。
SOC 2 Type 2報告書が示すのは、すでに終了した検証対象期間の運用状況です。今回の期間が終了した日から、次回の検証対象期間はすでに始まっています。その間も、統制の運用状況は trust.ur-ai.net で確認できます。
Ur AIは、ISO/IEC 27001:2022認証を取得し、SOC 2 Type 2の第三者検証を完了しています。また、文書化したGDPR対応プログラムを運用しています。SOC 2 Type 2報告書・ISO/IEC 27001:2022認証書の閲覧や、セキュリティレビューをご希望の場合は、 trust.ur-ai.net から申請できます。
よくある質問
Ur AIはSOC 2に対応していますか?
対応しています。Ur AIは2026年3月27日に始まった検証対象期間を経て、2026年9月にSOC 2 Type 2(情報セキュリティ統制の第三者検証)を完了しました。あわせて2026年1月からISO/IEC 27001:2022認証を取得しており、文書化されたGDPR(EU一般データ保護規則)対応プログラムを運用しています。SOC 2 Type 2報告書とISO 27001:2022認証書は、いずれも trust.ur-ai.net から閲覧を申請できます。同じページでは、75件の統制の最新状況と再委託先(サブプロセッサー)の一覧も公開しています。
SOC 2 Type 1とType 2の違いは何ですか
SOC 2 Type 1は、ある一時点において統制が適切に設計されていたかを確認します。SOC 2 Type 2は、同じ統制が一定期間、通常は6か月から12か月にわたって有効に運用されていたかまで確認します。Type 2のほうが強い裏づけとなるのは、一時点の状態ではなく継続的な運用を示すためです。期間中に運用が途切れた統制は、例外事項として報告書に記載されます。
GDPRに「認証」は存在しますか?
GDPR第42条に基づく任意の認証制度は存在します。ただし、企業のGDPR対応全体を一律に保証する単一の認証書があるわけではありません。企業の対応状況は、文書化されたポリシー、各処理活動の法的根拠、第32条に基づく安全管理措置、第28条に基づくサブプロセッサーの管理、データ主体からの請求や情報漏えいに対応する手続きなどを通じて確認します。ベンダーが「GDPR対応」を掲げている場合は、認証の有無だけでなく、こうした文書や実際の運用状況も確認することが重要です。
AIサービスを導入する際、セキュリティ面で何を確認すべきですか?
主に次の4点を確認する必要があります。第一に、自社の文書が、AIモデルの学習に使用されないか。利用される各モデル提供事業者についても確認します。第二に、どのサブプロセッサーがデータを処理し、どこで運用しているか。第三に、サービスの利用終了時に何が削除され、その実施をどのように確認できるか。第四に、SOC 2のバッジだけでなく、報告書そのものを確認できるか。対象範囲、検証期間、例外事項は報告書に記載されています。